・Home
さよならパスワード!パスキー認証の安全性は本物か?初心者が陥る「4つのデメリット」と完璧な復旧マニュアル
パスキーはフィッシング詐欺に対して圧倒的に安全ですが、事前準備をしておかないと「スマホ紛失=すべてのアカウントへログインできない」という致命的なデメリット(リスク)が潜んでいるのも事実です。
なぜなら、パスキーは従来の「頭で覚えるパスワード」の代わりに、あなたのスマホやパソコンといった「デバイス自体」を、物理的な「鍵」として扱う仕組みだからです。つまり、あなたの脳内にある記憶ではなく、あなたのポケットに入っている機械そのものが通行証になるのです。
実際に、機種変更の際や、トイレにスマホを水没させた瞬間に、あらゆるサービスにログインできなくなり、パニックに陥るケースが急増しています。これは例えるなら、超高級なタワーマンションの最上階に引っ越して「最新の顔認証オートロック」を設定したのに、その顔認証システムと連動している唯一のマスターキー(スマホ)を海に落としてしまい、自分の家なのに一生玄関から入れなくなってしまったような絶望感です。そして、誰に泣きついてもドアは絶対に開かないのです。
したがって、本記事ではパスキーの厳密な弱点と、事前に絶対に設定しておくべき「完璧な対策」を徹底解説します。これさえ読めば、あなたはデジタル時代の新しい鍵を、誰よりも安全に、そしてスマートに使いこなすことができるようになります。
目次
パスキー認証が抱える「4つの厳密なデメリットと限界」
ここでは、すでに世に出回っている仕様や仕組みについて、厳密かつ正確に解説します。
1. スマホ紛失・故障/PC故障時の「一発アウト」リスク
パスキー最大のデメリットは、デバイス(スマホやタブレットやPCなど)を紛失したり故障したりした瞬間、ログインが完全に不可能になる「一発アウト」のリスクを抱えていることです。
その理由は、パスキーの仕組み上、「暗号鍵」がデバイス内の安全な領域(セキュアエンクレーブなど)に厳格に保存されているからです。しかし、これは裏を返せば、その物理的なデバイスが手元になければ、どんなに本人であることを主張してもシステムはあなたを拒絶するということです。
私は毎朝4時に起きて相場を分析する「2300日の朝活」を継続していますが、もしある朝、寝ぼけてPCを保管しているラックから落としてしまい、PCが起動しなくなったらどうなるでしょうか?チャートを見るどころか、証券口座にも、SNSにも、メールにも一切ログインできず、長年積み上げた2300日のルーティンがその日を境に完全に崩壊してしまいます。これは例えるなら、「焼肉食べ放題のプレミアム年間パスポート」を買ったのに、お店の目の前のドブにそのパスポートを落としてしまった状態です。「俺は常連だ!昨日も来たじゃないか!」と店長に叫んでも、チケットがなければお肉は一枚も食べられません。
それと同じくらい、パスキーにおける「物理デバイスの喪失」は残酷なのです。
※個別記事「スマホ・PC故障時の『一発アウト』を防ぐパスキー復旧マニュアル」へ内部リンク
だからこそ、デバイス自体が鍵になるという厳密な仕様を理解し、手元にデバイスがない状態を想定した危機管理が絶対に必要不可欠となります。
2. プラットフォーム(OS)の壁と同期の罠
デバイス(端末)の機種変更時にiPhoneからAndroidやWindowsからMacへなど、異なるOSをまたぐ際のパスキーの移行や同期は、現在まだ複雑であり大きな壁が存在します。
なぜなら、パスキーのデータは原則として、AppleならiCloudキーチェーン、GoogleならGoogleパスワードマネージャーというように、各企業の「独自のクラウド環境(エコシステム)」の中で強力に保護され、同期される仕組みを最優先に選択される仕様になっているからです。そして、ライバル企業同士のクラウド間では、まだスムーズなデータ連携が完成していません。
例えば、あなたが長年iPhoneを使っていて、急に「最新のAndroidスマホに変えたい!」と思い立ったとします。しかし、iPhoneのiCloudに保存されたパスキーを、AndroidのGoogle環境へ移すのは、現在非常に手間がかかります。 これは、マクドナルドで一生懸命貯めた「ポテト無料スタンプカード」を、ケンタッキーフライドチキンのレジにドヤ顔で提出するようなものです。店員さんに「お客様、うちでは使えません…」と冷たくあしらわれるように、OSが違うと「あなたの鍵」は通用しなくなってしまうのです。さらに、同期しているクラウドのパスワード自体を忘れてしまえば、元も子もありません。
※個別記事「機種変更・OS移行時のパスキー引き継ぎと同期リスク」へ
つまり、自分がどの会社のクラウド(プラットフォーム)にパスキーを預けているのかを厳格に把握しておかないと、機種変更の際に「プラットフォームの壁」に激突することになります。
3. アカウント復旧経路のセキュリティホール
そして、これはとても大切な事なんですが、パスキーそのものの暗号技術がどれほど強固であっても、復旧用の「メールアドレス」や「SMS(電話番号)」が乗っ取られれば、そこからアカウントが突破される危険性が残っているというのがあります。
その理由は、多くのサービスが「スマホやPCを紛失・故障したユーザー」を救済するためのバックドア(裏口)として、登録済みのメールアドレスへのリンク送信や、SMSでのワンタイムパスワード送信を用意しているからです。しかし、どこかの企業から起きた「情報漏洩」や、あなた自身がうっかり「フィッシング詐欺のURL」を踏んで偽サイトでログイン情報を入力してしまうことで、この裏口の鍵を自らハッカーに渡してしまうケースが後を絶ちません。ハッカーは、わざわざ強固なパスキー(正面玄関)を真正面から破ろうとはしないのです。
私は元証券マンとして様々なリスク管理を見てきましたが、投資の世界でもセキュリティの世界でも、防御網は「一番弱いところ(ボトルネック)」から崩壊します。これは、自宅の正面玄関に「銀行の金庫レベルの分厚いチタン製の扉(パスキー)」を設置したのに、裏口の勝手口が「ペラペラのダンボール(古いメールアドレス)」でできているようなものです。 泥棒は、ピッキング不可能なチタンの扉の前で悩むことはありません。笑顔で裏に回り、「宅配便の不在通知です」という偽のSMS(フィッシング)を送りつけ、あなたが自らダンボールの扉を開けるように誘導してきます。
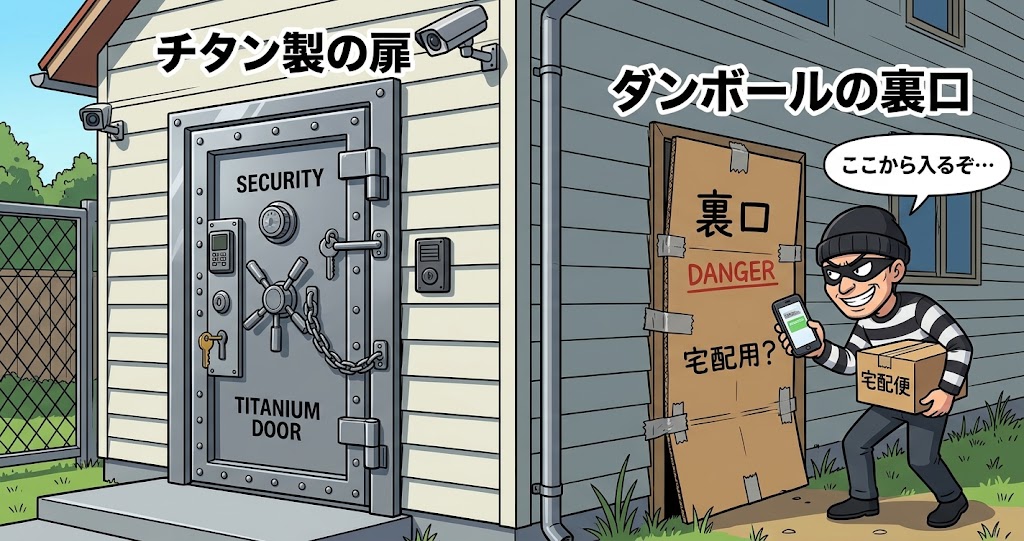
つまり、いくらパスキーが最強でも、復旧用のメールアドレスをフィッシングサイトで入力してしまったり、簡単なパスワードの使い回しで情報漏洩から突破されたりすれば、すべてが台無しになるのです。
だからこそ、パスキー本体の強さに慢心せず、それを補完する「復旧経路(裏口)」のセキュリティ強化と、怪しいURLは絶対に開かないという厳密な警戒が必須になります。
4. 未対応サイトが混在する過渡期のストレス
現状ではすべてのサービスがパスキーに対応しているわけではなく、結局は従来のパスワード管理アプリとの併用が必須であるという過渡期のストレスが存在します。
なぜなら、パスキーの導入には各ウェブサイトやアプリの開発側にも多大なコストと技術的アップデートが必要であり、世界中のすべてのサービスが一斉にパスキーへ切り替わるわけではないからです。
日常で考えてみてください。あなたは最新のスマホ決済やSuicaに慣れきって、「もう財布なんていらない!」と意気揚々と街に出かけました。しかし、どうしても入りたかった路地裏の美味しそうな老舗ラーメン屋の券売機には「現金のみ」という非情なシールが貼られています。お腹が空いているのに、小銭を持っていないあなたは泣く泣くその店を諦めるしかありません。 ネットの世界もまさに今この状態です。
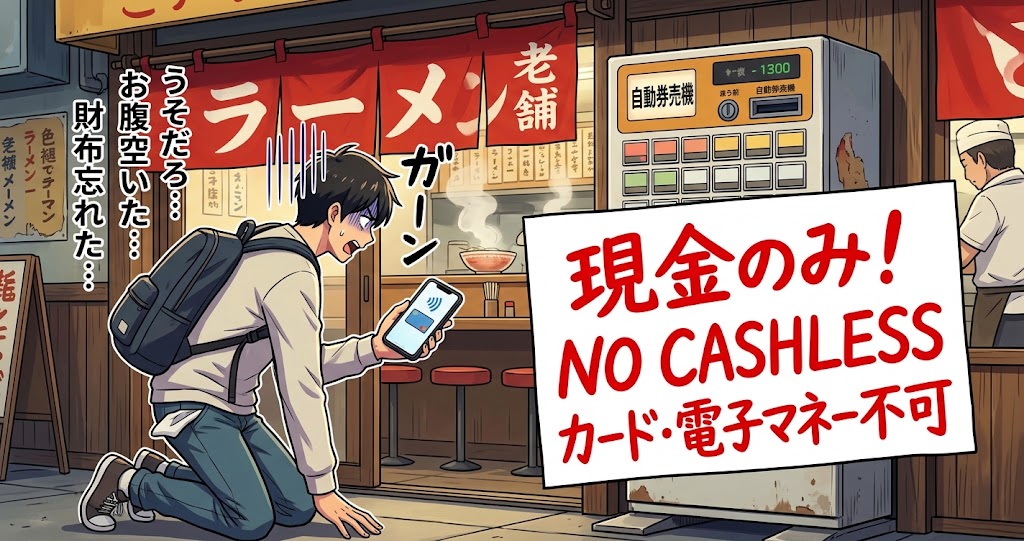
「GoogleやAmazonはパスキーでスイスイ入れるのに、地方銀行のアプリやマイナーな通販サイトは、大文字小文字と記号を混ぜた複雑なパスワードを求めてくる!」というイライラが必ず発生します。
※個別記事「未対応サイトだらけ?パスワードマネージャーとの最強併用術」
つまり、今はまだ「完全にパスワードを捨てる」ことは不可能であり、パスキーと従来のパスワード管理を賢く使い分けるハイブリッドな運用が厳密に求められるのです。
今日からできる「完璧な事前対策」
そして、これらの厳格なリスクを踏まえた上で、読者の皆様が今すぐ取れる具体的な行動を提示します。ただし、大前提として、アカウント管理は自己責任であるということを強く胸に刻んでください。デジタル資産を守るのは、最終的にはあなた自身の行動にかかっています。
予備パスキーを必ず複数登録する
メインのスマホだけでなく、自宅のiPadや古いスマホ、あるいは信頼できる家族の端末などにも「スペアキー(予備のパスキー)」を分散して登録しておきましょう。
なぜなら、パスキーは1つのアカウントに対して、複数のデバイスを鍵として登録することが仕様上可能だからです。1つしかない鍵を失くせば終わりですが、合鍵を作っておけば、メインの端末が壊れても即座に復旧が可能です。
これは、家の鍵の「スペア」を、信頼できる実家の親に預けておいたり、庭の植木鉢の下(今は危ないですが!)にこっそり隠しておいたりするのと同じです。 もしメインのスマホを水没させても、家に帰って引き出しで眠っている「数年前の古いiPad」を開けば、そこからいつも通りログインし、新しいスマホに権限を移行することができます。この「合鍵作戦」をしておくかどうかが、天国と地獄の分かれ道になります。
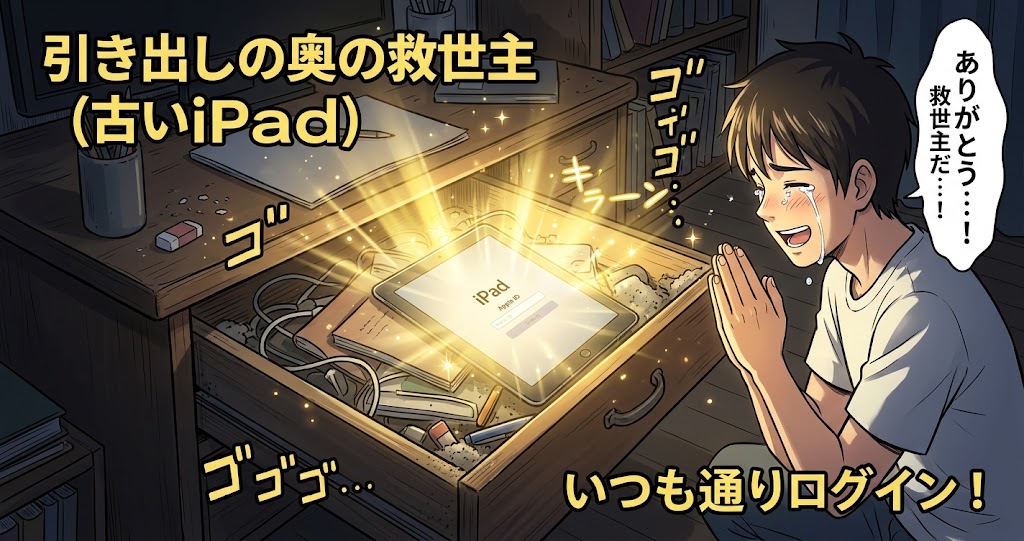
だからこそ、今すぐ自分が持っている「使っていないサブ端末」を引っ張り出し、2つ目の鍵として登録する作業を今日中に済ませてください。
復旧用メール・電話番号を最新化する
各種アカウントに登録されている「復旧用(リカバリー)のメールアドレスや電話番号」が、現在確実に使える最新のものになっているか、今すぐ設定を見直してください。
前述した通り、パスキーが使えなくなった際の「最終防衛ライン」は、この復旧用の連絡先になります。しかし、多くの方が何年も前に登録したまま放置しており、いざという時に認証コードを受け取れないという悲劇が多発しているからです。
よくあるのが、中学生の頃に作った「love-baseball-forever@〜」のような恥ずかしいキャリアメールを、いまだに復旧用アドレスに設定しているケースです。すでに携帯会社を乗り換えていて、そのメールアドレスはもう受信できないのに、放置している人が山ほどいます。いざスマホを落としてログインしようとしたら、その使えない「love-baseball〜」宛に復旧コードが送信されてしまい、「終わった…」と絶望の底に沈むのです。
つまり、「アカウント管理は自己責任である」という原則に立ち返り、自分の生命線となる連絡先が最新の状態にアップデートされているかを、今この瞬間に確認することが最強の対策となります。
近い将来のアカウント管理はこうなるかも
私の想像ですが、近い将来「パスワードを管理する」あるいは「デバイスを持ち歩く」という概念そのものが完全に消滅し、あなたの「無意識の行動や生体情報」がすべてを解錠する最強のマスターキーになる世界がやってくるかもしれません。
その理由として、テクノロジーの圧倒的な進化により、スマホのような物理的なデバイスに依存した認証すら過去のものとなり、クラウド上のAIが「あなたという存在そのもの」を常時センシングして認証する仕組みへの対応も可能な未来が見えるからです。
たとえば、朝起きてスマートグラスをかけるだけで、AIがあなたの「網膜の情報」以外に「まばたきのクセ」や「歩き方のリズム」、さらには見えている部屋の風景や位置情報までを読み取り、全自動で各種SNSをはじめとする使いたいアプリにログインしてくれるようになるんです。
つまり、手ぶらでカフェに行き、コーヒーを飲みながら空中で指を弾くだけで見ているインターネットのページが更新され、新しいニュースや興味あるコンテンツがどんどん紹介される。そうSF映画さながらの未来です。
しかし、逆に言えば、もし誰かがあなたの真似をして踊りながらアカウントへの侵入を試みても、リズム感や関節の曲がり具合があなたと微妙に違えば「不審者」として即座に弾かれるわけです。これは、顔パスどころか「魂パス」とも呼べる究極のセキュリティにもなりえるんですよね。
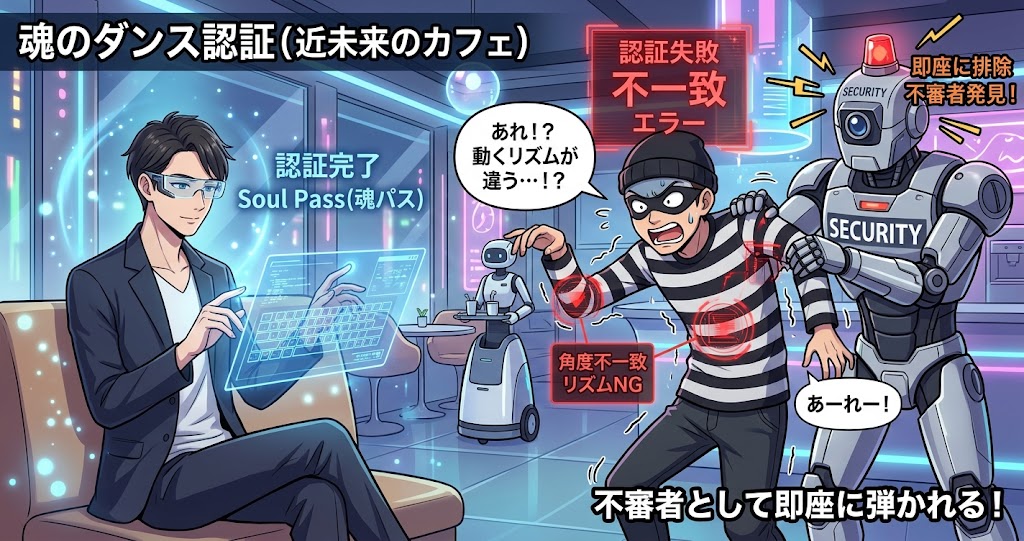
つまり、これからの時代は「パスワードを覚える」という無駄なストレスから完全に解放され、あなたがあなたらしく行動し、夢に向かって情報発信を楽しむこと自体が、もっとも強固なアカウント管理へと進化していく、そんな未来になりそうな気がしてなりません。
【最後に】デジタル時代の資産と身を守るために
最後に最もお伝えしたい結論は、デジタル時代においてあなたの資産と身を守る最強の盾は、最新のシステムではなく「あなた自身の正しい知識と防衛行動」に他ならないということです。
そして、なぜこれほどまでに自分自身の知識が重要かというと、今後どんなに強固なパスキーや未来の生体認証が導入されたとしても、それを使う人間のリテラシーが低ければ、一瞬の隙を突かれてすべての努力と資産を奪われてしまうからです。
たとえば、あなたがダウ理論や資金管理の厳格なルールを一生懸命に学び、日々の相場分析を重ねて、証券口座に少しずつ大切な資産を築き上げたとしましょう。
しかし、ある日突然「【重要】お客様の証券口座に不正アクセスの疑いがあるため、一時的に取引を制限しています。24時間以内にこちらからログインして解除してください」という巧妙な偽メールが届き、パニックになってポチッとリンクを踏んでIDとパスワードを入力してしまったらどうなるでしょうか。
その瞬間、あなたが長年かけて積み上げた大切な資産やポジションは地球の裏側にいるハッカーにすべて乗っ取られ、口座残高は無慈悲にもハッカーの手によって取り返しのつかない大ダメージを受けてしまいます。
これは例えるなら、毎日チャートに張り付いて1円単位の損切りラインを厳格に守っていたのに、道端で出会った見ず知らずの詐欺師に「最新の防犯テストをするので、ちょっと通帳と印鑑を預からせてください」と言われて、満面の笑みで全財産を手渡してしまうのと同じくらい悲劇的で滑稽なことです。
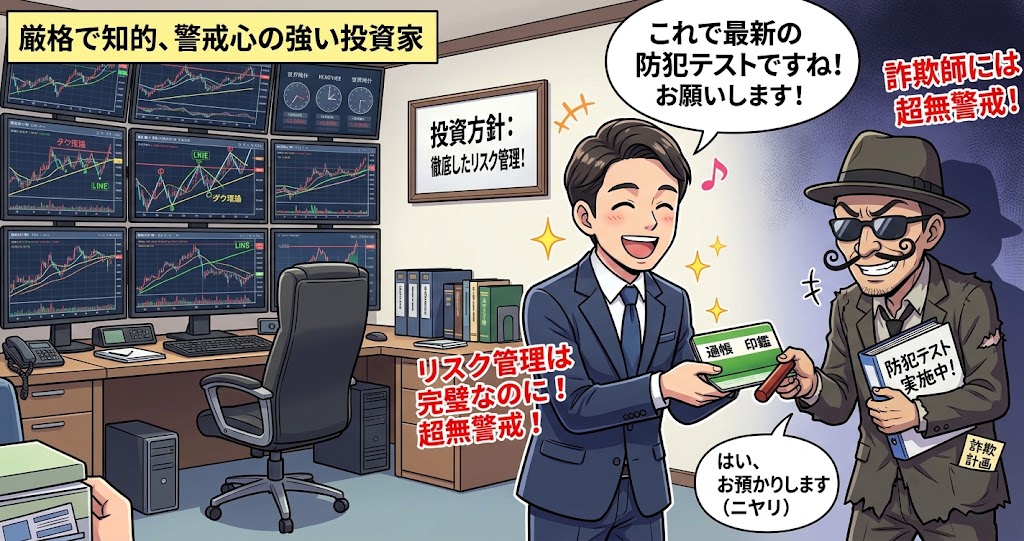
だからこそ、今日学んだパスキーの仕組みや「予備キーの登録」「連絡先の最新化」といった事前の防衛策をしっかりと完了させ、デジタル世界の歩き方を確実に身につけてください。
その上で、あなたが胸に抱いている大きな夢や素晴らしい経験を恐れることなく世界に発信し、より豊かで自由な人生を安全に切り拓いていきましょう。
次のステップへ進みたいあなたへ!
最後までお読みいただき、本当にありがとうございます! ここまで読んでくださったあなたは、すでに「資産を守る」という投資において最も重要な第一歩を踏み出しています。
「でも、守るだけじゃなくて、実際にどうやって資産を増やしていけばいいの?」 「専門用語ばかりで、一人で投資の勉強を続けるのはちょっと不安だな……」
そんなふうに感じたなら、ぜひ私の著書『ダウ理論の残酷な真実〜9割の投資家が「あと一歩」で資金を溶かす理由〜』を手に取ってみてください。 この記事のように、「なぜ多くの人が投資で失敗してしまうのか?」という残酷な真実を、元証券マンの視点からユーモアたっぷりに、そして世界一わかりやすく解説しています。あなたの未来を豊かにする「攻めと守り」のヒントが、この一冊にギュッと詰まっています!
あわせて読みたい

ダウ理論の残酷な真実〜9割の投資家が「あと一歩」で資金を溶かす理由〜
ダウ理論の残酷な真実〜9割の投資家が「あと一歩」で資金を溶かす理由〜 【保存版】DDS流・解釈ダウ理論バイブル ダウ理論の残酷な真実 〜9割の投資家が「あと一歩」で...
そしてさらに!「同じように前向きに学び、一緒に資産形成を目指す仲間が欲しい」という方のために、私が運営するオンラインサロン「CWIサロン」へのご参加を心よりお待ちしております。
そしてさらに!「同じように前向きに学ぶ仲間が欲しい」という方のために、私が運営するオンラインサロンへのご参加を心よりお待ちしております。元証券マンとしてのリアルな裏話や、2300日以上続く朝活の秘訣など、ここでは語り尽くせなかったワクワクする情報を毎日お届けしています。初心者の方ばかりの、とっても温かくて優しいコミュニティですので、スマホの操作に自信がない方も大歓迎です!
あわせて読みたい
あなたの「自滅」を止める。CWIサロン
CWIサロン | あなたの「自滅」を止める場所 CWI SALON あなたの「自滅」を止める。 水晶玉を覗き込むような占いは、もう終わりにしましょう。 冷徹な統計データと事実に...
さあ、今日学んだ「守りの知識」を武器に、私たちと一緒に最高の笑顔で豊かな未来を創り上げていきましょう!あなたのご参加を、心よりお待ちしております!
免責事項
この記事は、一般的なセキュリティ知識や過去のデータという事実に基づく情報の提供を目的としたものであり、特定の暗号資産(仮想通貨)や金融商品の購入・売却を推奨するものではありません。投資や資産運用には、価格変動リスク、流動性リスク、システムリスクなど様々なリスクが伴います。「絶対に安全」「必ず儲かる」といったことは決してありません。投資を行う際は、必ずご自身の判断と責任(自己責任)において行っていただきますようお願い申し上げます。
関連記事
あわせて読みたい
【投資初心者必見】パスキーの仕組みを世界一わかりやすく解説!「絶対安全」の落とし穴とは?
パスキーで安心していませんか? 投資資金を狙う罠 結論から言います。「パスキーを設定したから、私の証券口座はもう絶対に安全だ!」と安心しているなら、それは大き...
あわせて読みたい
【警鐘】“偽サイト”だけじゃない、証券口座乗っ取りの本質は「○○○」にあり
最近、楽天証券やSBI証券などのネット証券で「勝手に株が買われた」「口座を乗っ取られた」という深刻な被害が続出しています。こうした事件について日経新聞も報じてい...
あわせて読みたい

【不正アクセス 対策】今の証券会社は、この設定をしないと危険!
複数の証券口座を開設していて資産運用しているのですが、証券口座ごとにセキュリティ設定が異なるので覚えるのが大変です。何かいい方法ありませんか? そうですよね、...
あわせて読みたい

【投資初心者向け】証券口座の乗っ取りが急増中!あなたのお金が狙われている!
今、あなたのお金が静かに狙われています! 今、あなたの資産が、詐欺師に狙われています。 株式や投資信託を管理している「証券口座」。その大切な口座が、いま日本中...
コメント